Xserverレンタルサーバ利用者にむけた「ドメインの有効期限が切れる」「更新しないとWebサイトやメールが停止する」など内容が記載された詐欺メールが急増しています
2026年10月26日に受信したメールでは、「XServerアカウント」を名乗り、「【重要】ドメイン有効期限切れに伴うサービス停止のご案内」という件名で更新手続きへ誘導する例が確認できました。
送信元として記載されているのは、admin@clientzone.afrihost-mail.appとinfo@mailservice-ja-jp.afrihost-mail.appです
この記事で分かること
- 実際に届いた詐欺メールの件名・差出人・本文の特徴
- SPF・DKIM・DMARCがすべてPASSでも安全とはいえない理由
- エックスサーバーの迷惑メールフィルタで対策する手順
- リンクを開いたり、情報を入力したりした場合の初動
Xserverを装う「ドメイン有効期限切れ」詐欺メールの実例
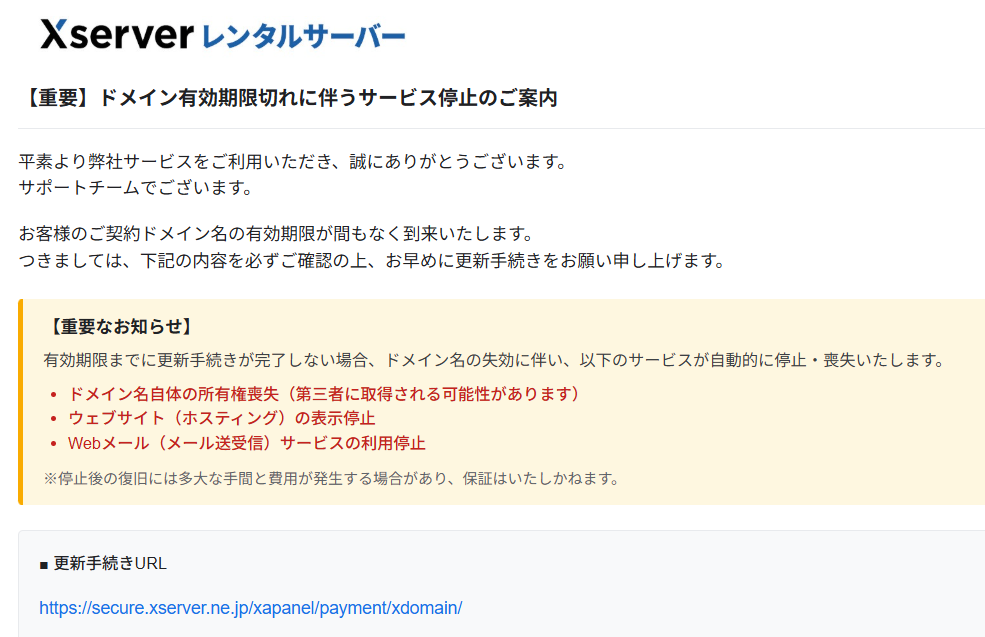
今回のメールは、エックスサーバーの名称やロゴを使い、ドメイン更新を急がせる内容でした。まずは実際の文面を確認します。「ドメイン自動更新手続きの未完了に関するお知らせ」などのパターンもあります
| 確認項目 | 今回のメールに記載された内容 |
|---|---|
| 件名 | 【重要】ドメイン有効期限切れに伴うサービス停止のご案内 |
| 差出人の表示名 | XServerアカウント |
| 差出人アドレス | admin@clientzone.afrihost-mail.app |
| 受信日時 | 2026年10月26日 15時54分ごろ(日本時間・提供ヘッダーの記録) |
| 誘導内容 | ドメイン更新を理由に、本文内の「更新手続きURL」へアクセスさせる |
手法は更新切れ「Webサイト停止」で不安をあおる
本文には、更新が完了しないと「ドメイン名自体の所有権喪失」「ウェブサイトの表示停止」「Webメールサービスの利用停止」が起こると書かれています。さらに、停止後の復旧には時間や費用がかかると強調し、考える余裕を奪う構成です。
ドメインの期限管理そのものは必要です。しかし、メールに書かれた警告が自分の契約に当てはまるとは限りません。通知の強い言葉に反応して支払うのではなく、契約先の管理画面にある期限や請求情報と照合してください。
差出人の表示名と実際のメールアドレスを確認する
「XServerアカウント」と表示されていても、それだけで公式メールとは判断できません。差出人の詳細を開き、アドレスまで確認することが大切です。
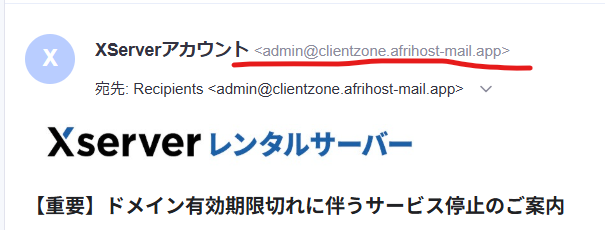
Afrihost・ClientZoneを連想させる送信元
今回の送信元ドメインは、clientzone.afrihost-mail.appです。南アフリカのプロバイダ「Afrihost」と、その顧客管理サービス「ClientZone」を連想させる文字列ですが、メール本文はXserverの通知を装っています。表示名・送信元・名乗っているサービスがちぐはぐな点に注意してください。
この文字列だけで、Afrihostから送られた正規の通知だと判断することもできません。提供されたメールだけでは、このドメインとAfrihostとの実際の関係や、送信者の身元までは確認できません。
また、提供ヘッダーの差出人表示名をデコードすると、「XServerアカウント」の文字の間に目に見えない制御文字が含まれていました。こうした文字は画面上で気づきにくいため、見た目の名称よりも実際のアドレスや契約情報を重視しましょう。
本文に公式らしいURLが見えても開かない
メール本文には、エックスサーバーの公式ページを思わせるURLの文字列が表示されています。しかし、HTMLメールでは、画面に見える文字と実際のリンク先を別々に設定できます。
今回の画像だけでは、リンクに設定された実際の遷移先は確認できません。
表示されたURLがそれらしいことを理由に、安全なリンクだと判断しないでください。確認のためにタップする必要もありません。公式サイトを自分で開けば、メール内のリンクを使わずに契約内容を調べられます。
Xserver詐欺メールのヘッダー解析をしてみた
今回のヘッダーには、3つの送信ドメイン認証がすべてPASSと記録されています。ただし、認証されたのはメールが名乗っている送信元ドメインであり、エックスサーバー公式という身元や、請求内容の正しさではありません。
以下は確認に必要な部分を抜粋したものです。受信先メールアドレスや長い署名値などは省略しています。
Return-Path: <admin@clientzone.afrihost-mail.app>
Received: from clientzone.afrihost-mail.app
    (nurainto.com [95.214.132.206])
    by sv2037.xserver.jp ...;
    Mon, 26 Oct 2026 15:54:00 +0900 (JST)
Authentication-Results: sv2037.xserver.jp;
    dkim=pass header.d=clientzone.afrihost-mail.app;
    spf=pass smtp.mailfrom=admin@clientzone.afrihost-mail.app;
    dmarc=pass (policy=quarantine)
        header.from=clientzone.afrihost-mail.app
X-Virus-Status: scanned
XSRV-Filter: [受信先メールアドレス]
3つの認証は何を確認しているのか
| 認証 | 確認すること | 今回の読み取り方 |
|---|---|---|
| SPF | 送信元IPが、対象ドメインの許可した送信元か | ヘッダーでは、対象ドメインがIPアドレス95.214.132.206からの送信を許可していたと記録されている |
| DKIM | 署名ドメインの電子署名が検証できるか | 署名ドメインはclientzone.afrihost-mail.appであり、Xserverという表示名の正当性を示してはいない |
| DMARC | Fromのドメインと、認証に成功したSPFまたはDKIMのドメインが整合するか | Fromも同じドメインなので、ブランド名を偽ったメールでもPASSし得る |
第三者が自分の管理するドメインに認証を正しく設定し、差出人の表示名だけを有名サービスに似せることは可能です。したがって、「PASSしているから本物」「認証されたメールだから支払ってよい」という判断はできません。認証は有用な対策ですが、フィッシングをすべて防ぐ仕組みではありません。
policy=quarantineも、そのメールが隔離されたという意味ではありません。認証に失敗したメールについて、送信側ドメインが受信側へ求める扱いを示しています。
XSRV-Filterだけで「標準フィルターをすり抜けた」とは断定できない
XSRV-Filterに受信先アドレスが書かれていても、この1行だけでは、標準・高性能のどちらのフィルターが有効だったか、迷惑メールと判定されたか、どのフォルダへ配信されたかまでは分かりません。
X-Virus-Status: scannedもスキャンの記録であり、メール内の請求やリンクが安全だという保証ではありません。提供ヘッダーだけで「認証PASSが原因でサーバーが安全と誤判定した」と結論づけず、実際の設定と受信状況を合わせて確認する必要があります。
重要!迷惑メールフィルタ設定で送信元をブロックする方法
エックスサーバーでは、迷惑メールフィルターとブラックリストを組み合わせて対策できます。ここでいうブロックは、指定した送信元のメールを迷惑メールとして扱い、受信箱から振り分ける設定です。
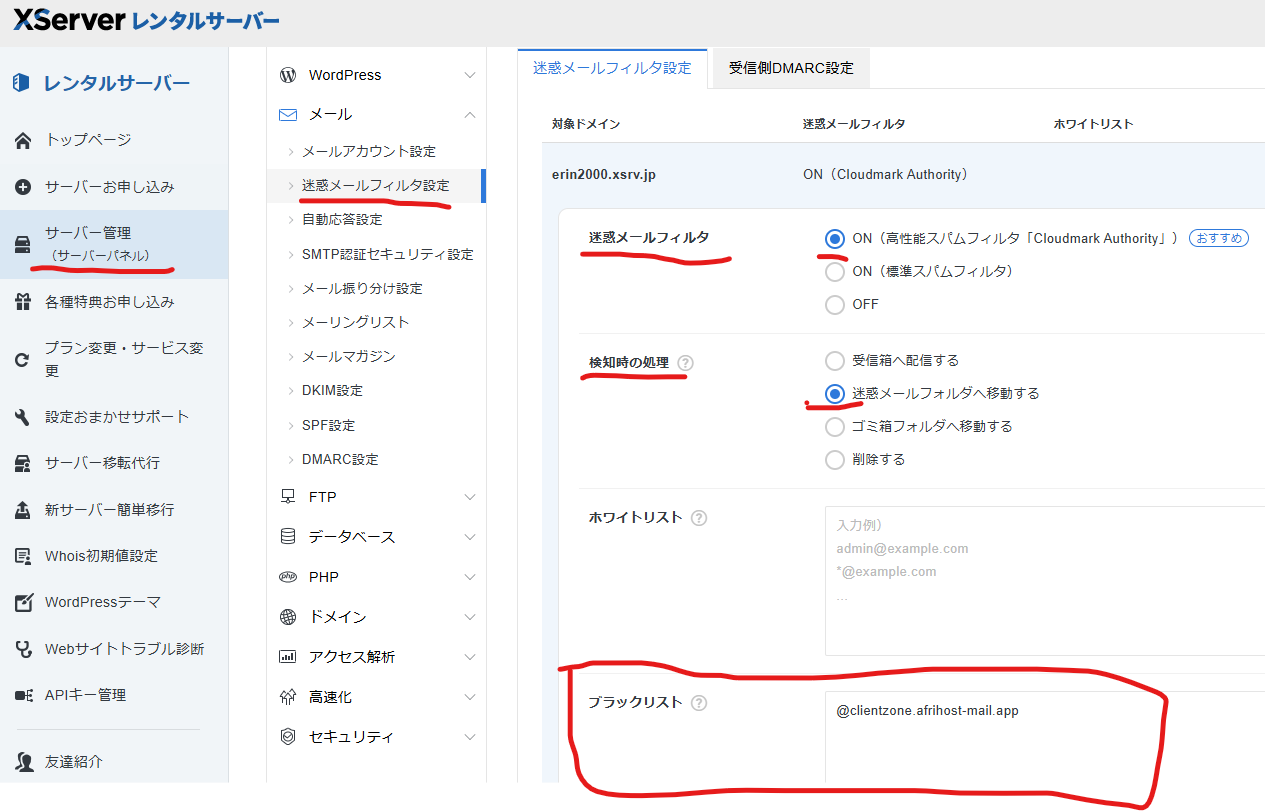
フィルターを有効にして、検知後の移動先を選ぶ
- メール内のリンクは使わず、公式サイトからサーバーパネルにログインします。
- 「メール」から「迷惑メールフィルタ設定」を開き、設定する受信側ドメインを選びます。
- 利用可能な場合は「ON(高性能スパムフィルタ『Cloudmark Authority』)」を選択します。利用上限などで選べない場合は、標準スパムフィルタの設定も確認してください。
- 「検知時の処理」で「迷惑メールフォルダへ移動する」を選びます。
- ブラックリストを入力し、「設定する」などの保存ボタンで変更を反映します。
最初は迷惑メールフォルダへの移動にすると、必要なメールが誤って振り分けられても確認できます。「受信箱へ配信する」のままでは、迷惑メールとして検知されても受信箱へ届くため、検知後の動作まで確認しましょう。
ブラックリストに登録する文字列
今回の差出人だけを指定する場合は、次のアドレスを1行で入力します。
admin@clientzone.afrihost-mail.app同じ送信元ドメインのアドレスをまとめて指定する場合は、次のように先頭へ半角の*を付けます。
*@clientzone.afrihost-mail.app添付の設定画面では「@clientzone.afrihost-mail.app」と入力されていますが、ドメイン単位の指定には上記の「*@~」の書式を使ってください。複数の条件を登録するときは1行ずつ入力します。
設定後は保存内容を再表示し、対象の受信側ドメインや移動先に間違いがないか確認してください。複数ドメインでメールを受信している場合は、それぞれの設定を確認します。
メールリンクを開いた・情報を入力した場合の対処
すでに操作した場合は、何をしたかを分けて対応しましょう。以後の確認や連絡には、メール内のリンク・電話番号を使わないでください。
| 状況 | まず行うこと |
|---|---|
| メールを見ただけ | 返信やリンクの操作をせず、必要に応じて記録を残して迷惑メールとして報告する |
| リンクを開いた | ページを閉じ、情報入力・ダウンロード・通知許可などをしていないか確認する。不審なファイルは開かない |
| ID・パスワードを入力した | 公式の管理画面から該当パスワードを変更する。同じものを使う他サービスも変更し、利用可能なら二要素認証を設定する |
| カード情報を入力した | カード裏面や公式アプリの窓口へ連絡し、フィッシングサイトに入力したことを伝えて利用停止・再発行などを相談する |
Xserverアカウントの情報を入力した場合は、ログイン履歴や契約情報に加え、利用できる範囲で登録連絡先・DNS設定・メール転送先などに覚えのない変更がないか確認し、公式サポートへ相談してください。自分で判断が難しい場合も、被害を決めつけず、操作した内容と時刻を伝えましょう。
証拠として残すものは、元のメール、差出人の詳細、メールヘッダー、操作した日時、入力した情報の種類などです。証拠を集めるために、疑わしいサイトへもう一度アクセスする必要はありません。
よくある質問
本物のドメイン更新通知との見分け方は?
差出人名やロゴだけでは判断できません。普段利用している公式の契約管理画面を自分で開き、対象ドメイン・更新期限・請求内容を照合してください。ドメインを別の会社で管理している場合は、その契約先で確認します。
SPF・DKIM・DMARCが全部PASSでも詐欺メールは届きますか?
届くことがあります。送信元ドメインの認証に成功していても、表示名や本文で他社を装うことは可能です。今回も、認証結果とメールの安全性を分けて考える必要があります。
受信側DMARCをONにするだけで防げますか?
今回のようにDMARCをPASSするメールは、認証失敗を条件にした対策だけでは防げません。迷惑メールフィルターやブラックリストを併用し、メール内のリンクから手続きしない習慣を持ちましょう。
ブラックリストに入れると、正規のXserverメールも止まりますか?
上記の入力例は、clientzone.afrihost-mail.appを対象にした条件です。Xserverを名乗るメールすべてを指定する条件ではありません。必要以上に広い条件を追加せず、設定後は迷惑メールフォルダも確認してください。
「停止する」という警告より、公式管理画面の契約情報を確認する
今回のメールは、Xserverを装う表示やロゴに加え、「ドメインの期限切れ」「サービス停止」という不安を使って更新手続きへ誘導しています。送信ドメイン認証がPASSでも、請求の正当性までは分かりません。
メール内のリンクを開かず、公式の契約管理画面から確かめる。この行動を基本に、今回の送信元へのブラックリスト設定と、迷惑メール検知後の振り分けを見直しましょう。